ثغرة أمنية في أجهزة Mac المزودة بمعالجات T2 قد تكشف جميع كلمات المرور الخاصة بك
تزعم شركة متخصصة في فك تشفير كلمات المرور أنها قادرة على الوصول إلى أجهزة Mac المزودة بشريحة T2 في غضون ساعات قليلة فقط.
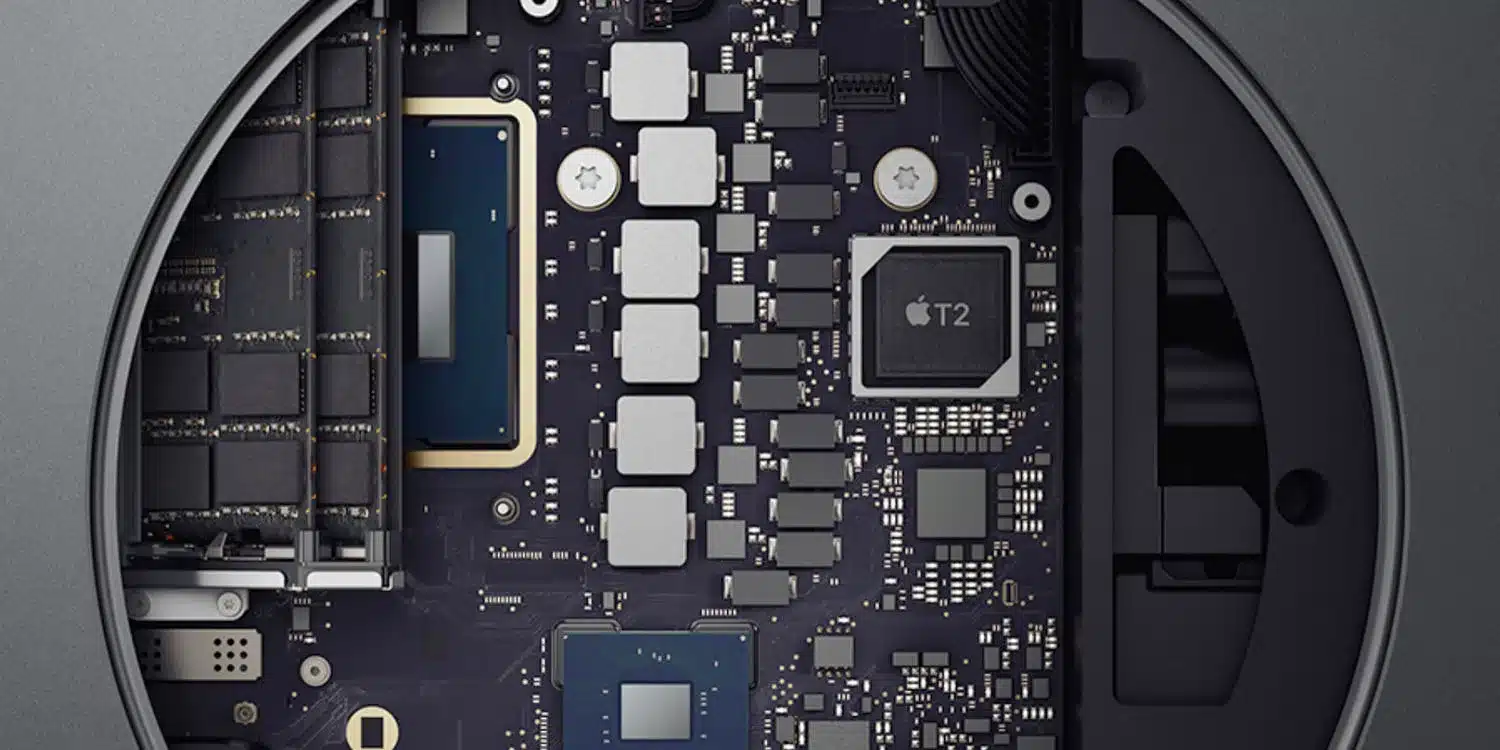
من أبرز نقاط قوة شرائح T2 المزودة في بعض أحدث طرازات سلسلة Intel من أجهزة Mac، إن لم تكن أقواها على الإطلاق، هي الأمان. ولهذا يلفت الانتباه اكتشاف وجود ثغرة خطيرة في هذه المعالجات تتيح تجاوز جميع الحمايات وفك تشفير كلمات المرور المخزنة لدينا.
وفقاً لمكتشفي هذه الثغرة، يمكن لشخص خبير في استخدام أدوات فك تشفير كلمات المرور واختراق الأجهزة أن يصل إلى كلمات مرور مستخدم غير حذر بما فيه الكفاية في أقل من 10 ساعات.
إن معالج الأمان (لأننا لا ننسى أن هذا هو الأمر، شريحة أمان لطرازات Intel) T2 ظهر إلى النور في عام 2018، وبعد بعض أخطاء البدايات، أصبح المسؤول عن حماية جهازنا، إذ يجمع في داخله وحدة التحكم في محرك SSD ومحرك التشفير معاً. ونظرياً فهو أكثر أماناً من FileVault، لأن أي برنامج نرغب في تثبيته يتطلب معرّف هوية حصرياً بالشريحة (ECID) لا يمكن استخدامه وفك تشفيره إلا عبر شريحة T2 الخاصة بجهازنا تحديداً.
في الأجهزة غير المزودة بهذا المعالج، كان من الممكن فرض هجوم على FileVault وفك كلمات المرور بسرعة كبيرة إذا توفرت الأدوات اللازمة، أما مع شريحة T2، فلأنها لا تخزن كلمات المرور في محرك SSD وتحد من عدد محاولات الدخول، أصبحت المهمة شبه مستحيلة.

ومع ذلك، تزعم شركة Passware أنها تمتلك التقنية القادرة على تجاوز حماية تعدد المستخدمين في شرائح T2، واستخدام قواعد بيانات تضم كلمات المرور الأكثر شيوعاً (ونتحدث عن ملايين منها) لفك تشفير كلماتنا. صحيح أن العملية بطيئة جداً، إذ قد تستغرق حرفياً أكثر من قرن، ولذلك فهي غير قابلة للتطبيق عملياً أيضاً.
أو هذا ما ينبغي أن يكون. لكن الغالبية العظمى من الناس ما زالوا لا يأخذون حماية أجهزتهم وخدماتهم بجدية كافية، ويختارون كلمات مرور قصيرة وبسيطة ومتكررة، والتي، بهذه الأداة، ستكون مفكوكة بالكامل في غضون عشر ساعات على الأكثر.
ولحسن الحظ، نظرياً، تؤكد Passware أن تقنيتها متاحة فقط للإدارات الحكومية المعتمدة حسب الأصول أو للشركات الخاصة التي تبرر استخدامها. ومع ذلك، بما أن هذه الأمور تنتهي دائماً في الأيدي الخطأ، فإننا في Descubre Apple ننصحكم دائماً باستخدام كلمات مرور معقدة وقوية.