Descubierto un troyano para Mac OS X que se esconde en un PDF
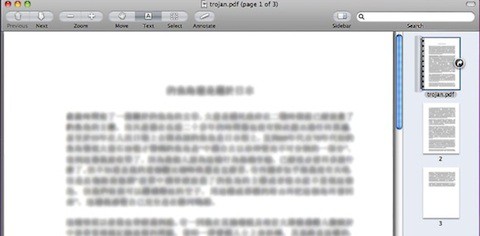
Vaya por delante que el troyano en cuestión descubierto recientemente tiene un riesgo bajo y con una solución relativamente sencilla; en base y como siempre, el sentido común es la mejor arma, y la prevención pasa por evitar abrir documentos en PDF de procedencia dudosa o desconocida.
El troyano denominado Trojan-Dropper: OSX / Revir.a se esconde en un documento en PDF y permite acceso no autorizado al sistema mediante una puerta trasera. Esto es posible mediante una descarga silenciosa de software que se activa cuando el PDF es abierto por el usuario.
La forma de saber si hemos sido infectados es muy sencilla. El PDF contaminado muestra texto en chino, mientras el virus actúa representándose bajo el nombre de CheckVir en el Monitor de Actividad. Una vez detenido este proceso sólo es cuestión de eliminar CheckVir y checkfir.plist de la carpeta librería / LaunchAgents.
Como veis la detección y eliminación de este troyano es muy sencilla, pero igualmente puede poner en exposición nuestro sistema a ojos ajenos. Y es que a pesar de que las amenazas de malware de este tipo sobre Mac OS X son muy reducidas en comparación con otros sistemas, nunca está de más actuar con precaución.
Vía | Cult of Mac
2 comentarios · Comentar
2 comentarios