Une vulnérabilité découverte expose des applications populaires sur OS X aux attaques
Une vulnérabilité détectée dans Sparkle, dédié au système de mise à jour de certaines des applications les plus populaires d'OS X, expose OS X aux attaques. Le problème réside dans le fait que Sparkle n'utilisait pas jusqu'à présent un protocole sécurisé HTTPS et qu'il était possible de modifier le code en texte clair du transfert, ce qui continue de se produire tant que les applications ne sont pas mises à jour.
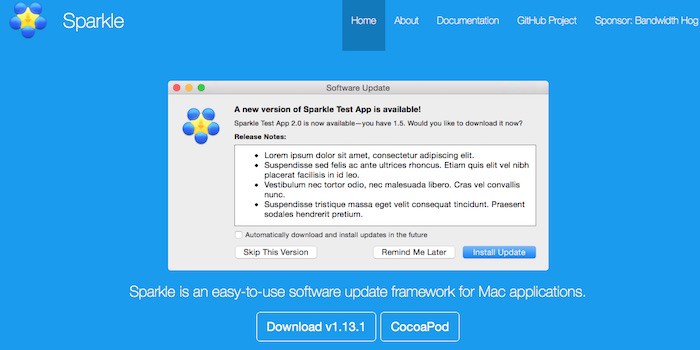
Certaines des applications les plus populaires utilisées sur OS X sont exposées aux attaques en raison d’une faille de sécurité dans Sparkle, le système de mise à jour qu’utilisent ces applications.
Pour citer quelques-unes des applications exposées, on peut mentionner uTorrent, Camtasia, VLC ou Sketch.
Le problème du système de mise à jour de ces applications et de bien d’autres, Sparkle, tient à ce qu’il utilise un protocole de transfert HTTP pour les mises à jour au lieu de HTTPS, qui assure des transferts chiffrés. Le fait que HTTP soit basé sur du texte en clair permet de manipuler le code et de l’exploiter une fois hébergé sur le Mac, ce qui donnerait le contrôle à distance de l’ordinateur.
La bonne nouvelle dans cette histoire est que la dernière version de Sparkle n’utilise désormais que des canaux HTTPS. La mauvaise est qu’il faut adapter chaque application à ce protocole, une tâche très ardue pour les développeurs, dont les fruits ne seront visibles qu’une fois leurs applications respectives mises à jour. Le travail à consacrer à chaque application dépend de sa propre complexité et de sa taille. Pour cette raison, de nombreux développeurs ne veulent pas ou ne peuvent pas mettre à jour leurs applications via Sparkle.
On ne sait pas combien d’utilisateurs pourraient être affectés par cette vulnérabilité, mais compte tenu des applications concernées, on estime que le chiffre n’est pas négligeable, loin de là. Pour le reste, la seule chose à faire est d’attendre.
Via | Ars Technica

2 commentaires · Commenter
2 commentaires
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉