تم اكتشاف ثغرة أمنية تعرّض تطبيقات شائعة على نظام OS X لخطر الهجمات
تم اكتشاف ثغرة أمنية في Sparkle، وهو نظام التحديثات المستخدم في بعض أشهر تطبيقات OS X، مما يعرّض نظام OS X للهجمات. تكمن المشكلة في أن Sparkle لم يكن يستخدم حتى الآن بروتوكول HTTPS الآمن، وكان من الممكن تعديل الشفرة النصية الصريحة للنقل، وهو أمر لا يزال قائمًا إلى أن يتم تحديث التطبيقات.
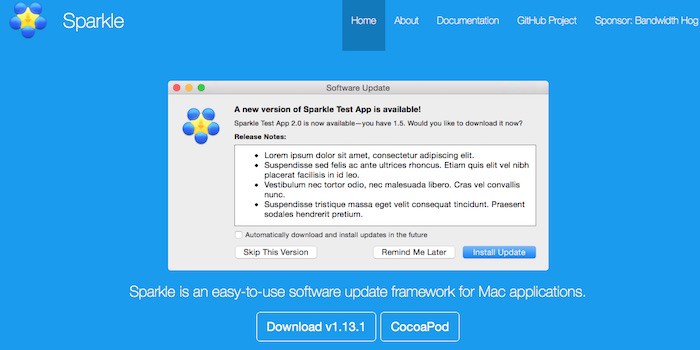
تتعرض بعض التطبيقات الأكثر شيوعًا على نظام OS X للهجمات بسبب ثغرة أمنية في Sparkle، وهو نظام التحديث الذي تستخدمه هذه التطبيقات.
ومن بين التطبيقات المعرضة للخطر، يمكن ذكر uTorrent وCamtasia وVLC وSketch.
تكمن مشكلة نظام التحديث في هذه التطبيقات وفي كثير غيرها، أي Sparkle، في أنه يستخدم بروتوكول نقل HTTP للتحديثات بدلًا من HTTPS الآمن الذي يوفر عمليات نقل مشفرة. ولأن HTTP يعتمد على نص صريح، يمكن التلاعب بالشفرة واستغلالها بعد تنزيلها على جهاز Mac، مما يتيح التحكم عن بُعد بالجهاز.
الخبر الجيد في هذه القصة أن أحدث إصدار من Sparkle يستخدم قنوات HTTPS فقط. أما الخبر السيئ فهو أن على كل تطبيق أن يتكيّف مع هذا البروتوكول، وهي مهمة شاقة على المطورين لا تظهر نتائجها إلا بعد تحديث تطبيقاتهم. ويعتمد حجم العمل المطلوب لكل تطبيق على تعقيده وحجمه. ولهذا السبب، لا يرغب كثير من المطورين في تحديث تطبيقاتهم عبر Sparkle أو لا يستطيعون ذلك.
لا يُعرف عدد المستخدمين المتأثرين بالثغرة، لكن بالنظر إلى التطبيقات المتضررة، يُقدَّر أن العدد ليس صغيرًا بأي حال. وفي المقابل، لا يمكن فعل أكثر من الانتظار.
المصدر: Ars Technica

2 تعليقات · علّق
2 تعليقات
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉