Обнаружена уязвимость, которая делает популярные приложения для OS X уязвимыми для атак
Обнаружена уязвимость в Sparkle — системе обновлений некоторых из самых популярных приложений для OS X, которая делает OS X уязвимой для атак. Проблема заключается в том, что Sparkle до сих пор не использовал безопасный протокол HTTPS, и было возможно изменять открытый текстовый код передачи, что по-прежнему происходит, пока приложения не будут обновлены.
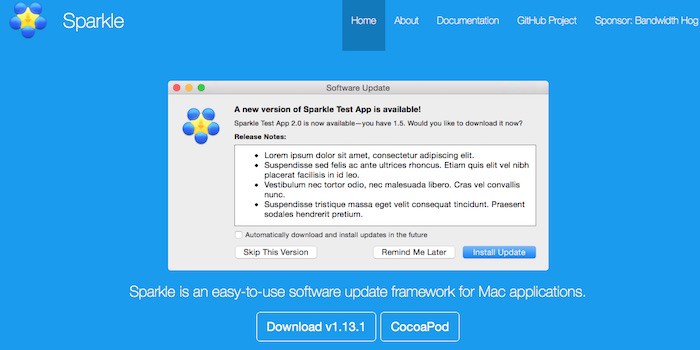
Некоторые из самых популярных приложений, которые используются в OS X, подвержены атакам из-за уязвимости безопасности в Sparkle — системе обновлений, которую используют эти приложения.
Среди подверженных приложений можно назвать uTorrent, Camtasia, VLC и Sketch.
Проблема системы обновлений этих приложений и многих других, Sparkle, заключается в том, что для обновлений используется протокол передачи HTTP вместо безопасного HTTPS с зашифрованной передачей данных. То, что HTTP основан на открытом тексте, позволяет манипулировать кодом и эксплуатировать его после загрузки на Mac, что может дать удалённый контроль над устройством.
Хорошая новость в этой истории заключается в том, что последняя версия Sparkle использует только каналы HTTPS. Плохая — в том, что каждое приложение нужно адаптировать к этому протоколу, что является очень трудоёмкой задачей для разработчиков, и её результаты не будут видны, пока соответствующие приложения не будут обновлены. Объём работы для каждого приложения зависит от его сложности и размера. Поэтому многие разработчики не хотят или не могут обновлять свои приложения через Sparkle.
Неизвестно, сколько пользователей могут быть затронуты уязвимостью, но, учитывая затронутые приложения, предполагается, что их число будет немалым. В остальном единственное, что можно сделать, — это ждать.
Источник: Ars Technica

2 комментариев · Комментировать
2 комментариев
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉