Scoperta una vulnerabilità che espone ad attacchi applicazioni popolari su OS X
È stata rilevata una vulnerabilità in Sparkle, il sistema di aggiornamento di alcune delle applicazioni più popolari di OS X, che espone OS X ad attacchi. Il problema risiede nel fatto che Sparkle fino ad ora non utilizzava un protocollo sicuro HTTPS ed era possibile modificare il codice in testo semplice del trasferimento, una situazione che persiste finché le applicazioni non vengono aggiornate.
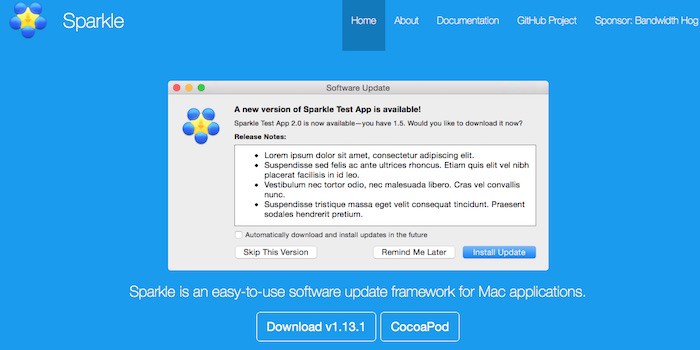
Alcune delle applicazioni più popolari utilizzate su OS X sono esposte ad attacchi a causa di una falla di sicurezza in Sparkle, il sistema di aggiornamento utilizzato da queste applicazioni.
Per citarne alcune delle applicazioni esposte, possiamo menzionare uTorrent, Camtasia, VLC o Sketch.
Il problema del sistema di aggiornamento di queste applicazioni e di molte altre, Sparkle, sta nel fatto che utilizza un protocollo di trasferimento HTTP per gli aggiornamenti invece di HTTPS, che garantisce trasferimenti cifrati. Il fatto che HTTP sia basato su testo semplice permette che il codice venga manipolato e sfruttato una volta installato sul Mac, il che darebbe il controllo remoto del computer.
La buona notizia di questa storia è che l’ultima versione di Sparkle utilizza esclusivamente canali HTTPS. La cattiva è che ogni applicazione deve essere adattata a questo protocollo, un compito molto arduo per gli sviluppatori, i cui frutti non si vedrebbero finché le rispettive applicazioni non fossero aggiornate. Il lavoro necessario per ciascuna app dipende dalla sua complessità e dalle sue dimensioni. Per questo motivo, molti sviluppatori non vogliono o non possono aggiornare le proprie applicazioni tramite Sparkle.
Non si sa quanti utenti possano essere colpiti dalla vulnerabilità, ma considerando le applicazioni interessate, si calcola che la cifra non sarà affatto piccola. Per il resto, l’unica cosa che si può fare è aspettare.
Via Ars Technica

2 commenti · Commenta
2 commenti
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉