OS X の人気アプリケーションに影響する脆弱性が発見された
OS X の人気アプリケーションの一部で使用されている更新システム「Sparkle」に脆弱性が見つかり、OS X 上のアプリケーションが攻撃に対して無防備な状態になっている。問題は、Sparkle がこれまで HTTPS という安全なプロトコルを使用しておらず、転送されるプレーンテキストのコードを書き換えることが可能だった点にある。アプリケーションが更新されるまで、この状態は今も続いている。
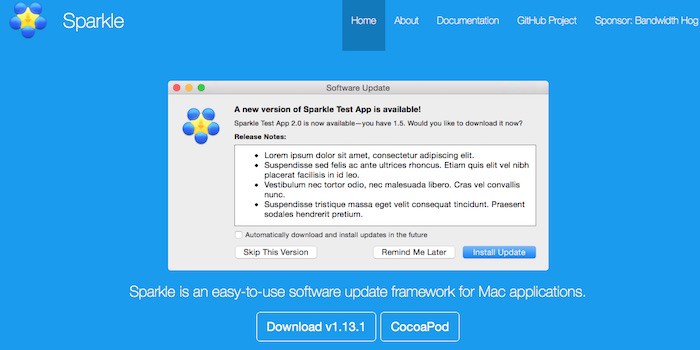
OS X で使用される人気アプリケーションの一部は、これらのアプリが更新に用いている Sparkle の セキュリティ上の欠陥により攻撃を受けるおそれがある。
影響を受けるアプリケーションの例としては、uTorrent、Camtasia、VLC、Sketch などが挙げられる。
これらのアプリや他の多くのアプリが利用する更新システム Sparkle の問題は、暗号化された安全な転送に用いる HTTPS ではなく、更新に HTTP 転送プロトコルを使用している点にある。HTTP はプレーンテキストであるため、コードが Mac 上に置かれた後に改ざんされ、悪用される可能性があり、その結果、端末がリモートから制御されてしまうおそれがある。
この件の明るいニュースは、Sparkle の最新版がすでに HTTPS 通信のみを使用していることだ。一方で厄介な点は、各アプリケーションをこのプロトコルに対応させる必要があることだ。これは開発者にとって非常に負担の大きい作業で、各アプリが更新されるまで効果は現れない。各アプリに必要な作業量はその複雑さや規模によって異なる。そのため、多くの開発者は Sparkle を使ったアプリの更新を望まないか、行うことができないでいる。
脆弱性の影響を受けるユーザー数は明らかになっていないが、影響を受けるアプリの数を考えると、その数は決して少なくないと見られている。現状ではただ待つことしかできない。
出典:Ars Technica

コメント 2件 · コメントする
コメント 2件
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉