Entdeckt: Schwachstelle macht beliebte Anwendungen unter OS X angreifbar
Eine Schwachstelle in Sparkle, dem Aktualisierungssystem einiger der beliebtesten Anwendungen unter OS X, macht OS X für Angriffe verwundbar. Das Problem besteht darin, dass Sparkle bisher kein sicheres HTTPS-Protokoll verwendete und der Klartextcode der Übertragung manipuliert werden konnte. Dies ist weiterhin der Fall, bis die Anwendungen nach und nach aktualisiert werden.
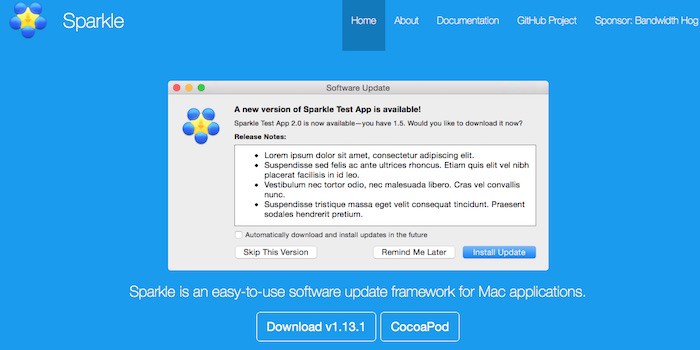
Einige der beliebtesten Anwendungen, die unter OS X verwendet werden, sind aufgrund einer Sicherheitslücke in Sparkle, dem Aktualisierungssystem dieser Anwendungen, angreifbar.
Um einige der betroffenen Anwendungen zu nennen: uTorrent, Camtasia, VLC und Sketch.
Das Problem am Aktualisierungssystem dieser und vieler anderer Anwendungen, Sparkle, besteht darin, dass es für Updates ein HTTP-Übertragungsprotokoll anstelle des sicheren, verschlüsselten HTTPS verwendet. Da HTTP auf Klartext basiert, kann der Code nach dem Herunterladen auf dem Mac manipuliert und ausgenutzt werden, wodurch die Fernsteuerung des Geräts möglich wäre.
Die gute Nachricht ist, dass die neueste Version von Sparkle ausschließlich HTTPS-Verbindungen nutzt. Die schlechte ist, dass jede Anwendung an dieses Protokoll angepasst werden muss. Das ist für Entwickler eine sehr aufwendige Aufgabe, deren Ergebnisse erst sichtbar werden, wenn die jeweiligen Anwendungen aktualisiert wurden. Der Aufwand hängt von der Komplexität und Größe der einzelnen App ab. Aus diesem Grund wollen oder können viele Entwickler ihre Anwendungen nicht über Sparkle aktualisieren.
Es ist nicht bekannt, wie viele Nutzer von der Schwachstelle betroffen sind, doch angesichts der betroffenen Anwendungen wird die Zahl vermutlich nicht gering sein. Im Moment bleibt letztlich nur abzuwarten.
Quelle: Ars Technica

2 Kommentare · Kommentieren
2 Kommentare
no es HHTP o HHTPS, es HTTPS!
Si señor, toda la razón. Correctísmo y arreglado; muchas gracias! 😉